

Неизвестные взломали Единую государственную систему предупреждения и ликвидации чрезвычайных ситуаций. По официальным каналам МЧС РФ разошлось ироничное предупреждение об «угрозе движухи» — утверждалось, что по регионам России якобы «были запущены ядерные боеголовки на носителях P1-SUN». Россиян призывали запастись продовольствием и спрятаться в подвалы. Позднее МЧС сообщило о массированной кибератаке на своё мобильное приложение.
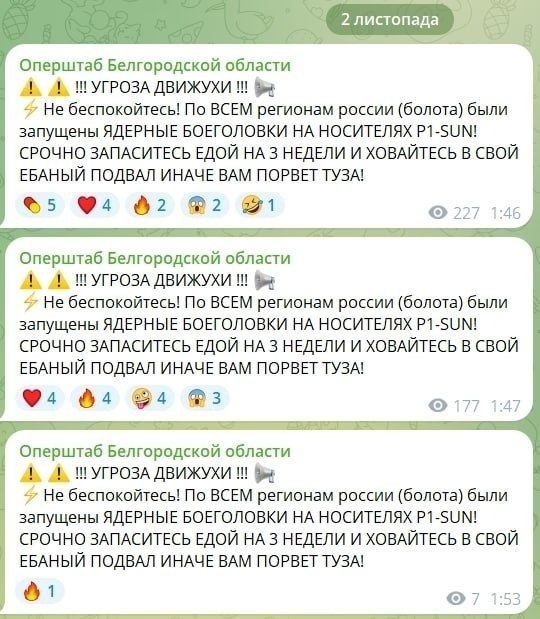
Скриншот: ASTRA
О кибератаке 2 ноября сообщил также российский провайдер Beget, входящий в входит в число крупнейших аккредитованных регистраторов и удерживает около 13–15% рынка в национальных доменных зонах .RU и .РФ. Представители провайдера заявили, что работают над восстановлением доступа к своим ресурсам.
Ранее взлому подверглось украинское приложение «Воздушная тревога». Пользователи получили предупреждения о якобы ядерной и химической угрозах, уличных боях и обстрелах «Орешником».
Накануне кибератаке подвергся сайт Росстата. Ответственность за взлом взяли на себя хакерские группировки Silent Crow и «Киберпартизаны».
